Свекло-академия и её выпускники
Обеденное время в офисе. Пинаю фаллические предметы и подумываю о сырах за 500 гривен. Тут и вездесущий FB (в мозги они свой треккинг внедряют, что ли?) подсовывает рекламу ресторана. Ну, захожу на страничку, оттуда на сайт. Всё красиво, SPA и прочие достижения современного фронтенда. Клац на ссылку «Меню» — не прокручивается страничка до картинок со стейками и сёмгами 🙁
Ладно, F12, что тут у вас поломалось? Глаз цепляется за wp-content в запросах и пальцы непроизвольно добивают к адресу /wp-admin.
Ну да, страничка входа, логин, пароль, что же там ещё могло быть? Головной мозг до сих пор не включается в работу, а спинной отдаёт команду на ввод admin / admin в оба поля. И вместо подразумеваемого облома, я оказываюсь в админке сайта одесского ресторана со средним чеком в 700 гривен и бизнес-ланчем за 200.
Привет, Betroot Academy
Вайти-в-айти и за три месяца стать frontend-разработчиком. Именно это предлагает свекло-академия. А потом ещё в свекло-аутсорсе поработать. Только качество ниже плинтуса, если их разработчики не научились устанавливать хоть сколько-нибудь оригинальный пароль у своих заказчиков. Закрытие доступа к админке для всех, кроме определённых айпишников — вообще рокет-сайнс. Откуда, собственно, вывод о beetroot? Посмотрел адреса пользователей, которые зарегистрированы в админке. Их там два, admin и editor — ev.moyseenko@gmail.com и eugenia.mojseenko@beetroot.se соответственно.
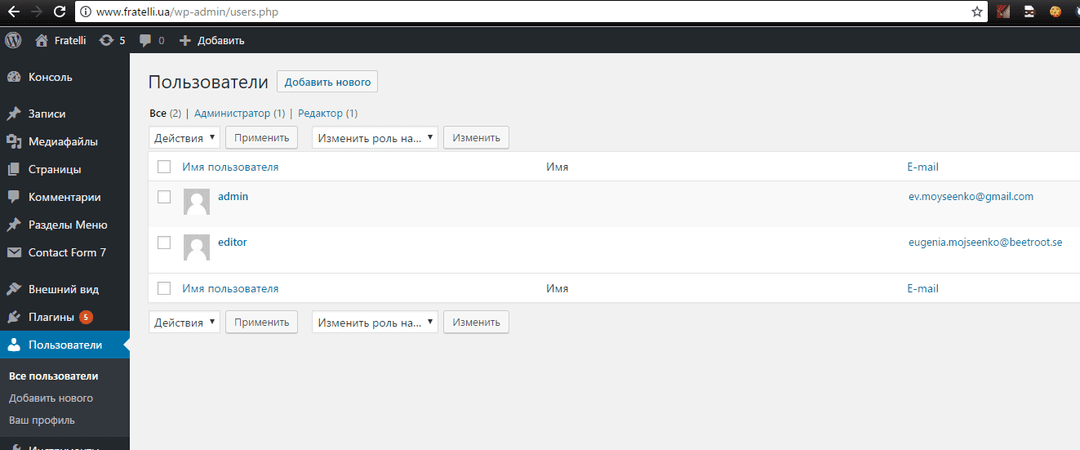
На dou находим её лайк под отзывом про beetroot https://jobs.dou.ua/companies/beetroot-resources/reviews/#30251, оттуда вытягиваем её профиль с фото, находим в ФБ по имени-фамилии и сверяем фото.
Хотя данных о связях с beetroot в FB у неё нету, но по количеству друзей с указанной компанией в профиле, думаю это уже очевидно. И админ, и редактор — это Евгения Моисеенко (https://www.facebook.com/ginny.mua https://dou.ua/users/yevgeniya-mojseyenko/), просто в свекле свои правила транслитерации фамилий и потому в адресах они разные.
Скорее всего, она и ставила сайт (email администратора указывается при установке), и поддерживает его, публикуя обновления контента.
И если девочку ещё понять можно, уехала из Донецка в Одессу, попала на курсы beetroot (возможно, бесплатные). Потом в Киев. Чему-то научилась, «что-то» делала. Но вот это «что-то» — это полный мрак. И отношение к этому beetroot еще интереснее.
Думаю, тут два варианта
1. Либо в свекле прекрасно знают «уровень» своих гребцов, но забивают болт, потому что местный заказчик без нормального ИТ отдела (откуда он у ресторана?) не сможет разобраться в говне, которое ему впаривают. И потому можно кидать туда самых слабых гребцов и не контролировать их результат. В итоге, бизнес заказчиков страдает, они перестают верить аутсорсерам и всем хреново, кроме манагера, который продал проект.
2. Либо они считают себя и своих работников действительно спецами и не понимают, что своими действиями могут испортить жизнь бизнесу, который платит им денег. И фиг бы с ним, если бы они были только аутсорс галерой.
Но нет, они же Академия. С большой буквы А. Ну а чего стоят их выпускники и (или) работники, вы можете судить по изложенному кейсу.
Для чего я это пишу?
— Естественно, поглумиться над свеклой. А то пафосные заявления про долгосрочные обязательства в Украине и их воплощение в реальность — немного расходятся.
«We needed a long-term commitment» — Beetroot Co-Founder Andreas Flodström on building a stable business in Ukraine.
— Немного обидеть девочку, чтобы это отложилось у неё в голове и в будущем она начала задумываться о последствиях своих поступков.
— Привлечь внимание всех вошедших вайти — думайте о своих клиентах и за них, не позорьте ремесло и не давайте повода для вашего попадания на Ёбанное.
P.S. Адрес сайта ресторана на скринах не скрываю, поскольку по прошествию шести часов после написания им в ФБ, они всё-таки достучались до «программистов» и те поменяли пароль.
Всего хорошего,
dm.CaT
Коментарі (100)
УДОЛИ!!!!!!!!!
та блин, они не удаляют((
ЛЮЛЯ НУ УДОЛИ, ПОВЛИЯЙ КАКНИБУДЬ !!!111! ТЫ ЖЕ МОГУЧ !!11!
ebanoe эффект, нахуй — сайт еле жывой
Вот же сучара, не первый раз место персонажа отбирает
Зойди одмен/одмен и сома удоли, лола
Я бы ее бурячком накормил бы)
Да ты бы и собаку бурячком накормил!
Пиздец нахуй сливать сразу на ебаное уроку больше
Ты ж понимаешь, унтерменш, что без запятых твой коммент можно трактовать по-разному?
Нахуй сливать рестаранчику, когда можно на ебаное пусть сами гадают что да как
Потому что, мой маленький поросёночек, автор пытается проявить профессиональную солидарность и предупредить незадачливого гребца о пиздеце, пока не бабахнуло. Потому что обосралась одна галера — минус реп всему украинскому IT. По-хорошему, надо все эти IT — академии за яйца в полном составе подвесить за то что порочат честь мундира, но это наши разборки, из избы сор не выносят
я просто не понимаю почему до сих пор не залайкали)) Отдуши!
Ввів admin/admin в /forum
Кек
неподходит
То оно як люлькині хакери компромат на єбане нарили.
А что ты хотел от сайта на WP?
Тоже мне экзепшонал кейс. Какой-то там ресторанчик. У нас бывало и покруче).
а ну выкладуй
Хуй)
Ну блять у нас в топ медиа компании страны пароли на сисадм oracle_sid продакшн базы совадали с одним из дев окружений 😀 , доступного куче разного аутсорсу с разных компаний подрядчиков. Конечно все базы на внутренних ипах, но блять и какой нибудь мололетний пиздюк с дешевого аутсорса в теории мог залезть на прод и намутить там делов, все же там биллинг-хуилинг, все дела. Хотя думаю зная полный сид с юзером/паролем и извне через какой нибудь soap-jdbc сервис сломать это в теории можно было бы 😀
я бы попячил, ибо нехуй
Ёбаное Айти тоже на вордпрессе, как бы не постигла та же участь. Вот это был бы эпик ))
Логин — Жук или Bug
Пароль — 12345 или qwerty
))))
Спасибо, заменили.
1. Правильно будет «сменили», а не «заменили»
2. Если она себя убьёт после прочтения этой публикации, то придется пойти посидеть по ст. 120 УК Украины. Это ж девочка. Сложно было сказать ей лично?
1. Мотороллер не мой.
2. К девочке предъяв нет, так как телега в основном про буряковую академию.
Внатуре, если перед постом не связался с этой бабой, то ты ещё та скотина, жук.
Хотя похуй, не такого масштаба обосрамс чтоб париться.
>>Если она себя убьёт после прочтения этой публикации
немедленно задоначу ебаному $10 за вклад в дело Дарвина.
>>Это ж девочка. Сложно было сказать ей лично?
м, ОП ей не начальник, насколько я понял, не папа с мамой, не воспитатель детского садика. Девочка накосячила на продуктиве, и вполне могла подвести реальных людей под монастырь. ей за это талоны на новогодний утренник бесплатно выписать?
но она же ХОРОШАЯ девочка
честно !
вот смотри — https://scontent-waw1-1.xx.fbcdn.net/v/t1.0-9/11008049_446403978847812_8251177906311856684_n.jpg?oh=8f648a257b45234144b83b9ced62d6ee&oe=59AD11AE
ну. ну сам посмотри. ну ребенок же. она даже туфли к юбке, шведку толком выбрать не может. ты посмотри на это личико — она же батарейки к самотыку покупать застесняется.
вот можно ей доверить серьезное что-то?
Жырновата
твоя жена и та жирней, пили с ней водку вчера
Кстати замена паролей при запуске проекта в эксплуатацию — забота заказчика, не ?
конечно. вполне мог и заказчик накосячить, если обслуживает сайт своими силами.
а какое это имеет отношение к admin/admin и открытой всему миру возможности входа с административными полномочиями? сайт сдали в небезопасной конфигурации,, с паролем по умолчанию, и это вина разработчика. только недавно ж по этому поводу монго носом тыкали.
Нет блять никакого пароля по умолчанию в вордпрессе и не было никогда.
Кто его поставил — отдельный вопрос.
в душе неипу, что там есть в вордпрессе. админ/админ как и рут/пассворд на любом сервисе, доступном из публичных сетей — за это делают атата, а в случак не дай бог инцидента еещ и бобо в размере годового бонуса.
Автоустановщики вроде softaculous ставят логин и пароль по умолчанию
не убьет, а то кто еще будет админить эту харчевню)
ой блять шо за сопли? их же не дефейснули все же. заранее предупредили о рукожопстве, пока не возникло реальных проблем.
эта девочка автору то этой темки пивасиком по-хорошему проставиться должна, и пельмень свой побрить перед свиданием плюс ко всему.
ООО, А с каких пор програмст должен отвечеть за пароли и контент? Кароч, статья дерьмище раздутое
если она за это деньги берет, то видимо должна отвечать.
не исключено, что не берет, а просто после передачи заказчику спецы заказчика проипали. тогда да, Женя тут не при делах.
Достойне виконання 😀
https://image.prntscr.com/image/eb931f3e36154418a45fcb39aaa6bc72.png
А вот тут я бы уже предъяв девочке не кидал, не разобравшись.
Все зависит от того, как была построена работа по созданию сайта.
Ведь типичная ситуация, когда жадный заказчик не хочет оплачивать время на поиск багов, и платит почасово за пачку этих, этих и вот этих задач. В такой ситуации, проявлять донкихотство и искать баги на волотерских началах — явная глупость.
В такой ситуации надо нахуй посылать заказчиков с такими проектами.
Ну как сказать. Надо просто четко понимать свою зону ответственности, и не рефлексировать по поводу того, что за нее выходит.
Пример из жизни:
Тестера на проекте нету. Делал заказчику интеграцию с платежной системой, и предупредил, что обработка дополнительных статусов платежа не проработана, на это хорошо бы выделить время. Чувак мне сказал, шо времени нет, он сам будет каждый заказ нестандартный отслеживать, а щас вот пили другие фичи, время поджимает.
Итог: через полгода выяснилось, шо проект сам себя наебал на много денег.
И каг бэ моя ответственность в данной ситуации — 0 целых 0 десятых.