SoftServe is going down! Тарасу Кицмею приготовиться на выход!
Галера идет ко дну: слиты репозитории половины проектов, ВСЯ бухгалтерия, документы ВСЕХ бывших и действующих сотрудников, контракты+инвойсы партнеров и контрагентов
1-го сентября 2020 украинское айти сообщество всколыхнула новость о том, что из SoftServe случилась утечка данных. PR-отдел МелкоМягких быстренько отсыпал продажным СМИ и те бодренько отрапортовали, что, мол, — «все ок, ситуация под контролем — расходитесь, ничего интересного не дальше будет». Мы же выжидали что скажут или как отреагируют на ситуацию официальные лица компании, так как от инсайдеров уже на тот момент знали о масштабах произошедшего пиздеца. И мы оказались правы: никакой реакции компании и ее руководства не последовало вовсе — чего и следовало ожидать от людей, которые способны лишь торговать еблом на публике. Да, нагнули пару девопсов, но реально ответственные люди не понесли наказания. И до 10 сентября включительно SoftServe тёк, как портовая шлюшка. Никто ничего не делал более недели, а Тарас Кицмей продолжал торговать еблом для журналов и конференций. На тот момент уже было слито 21 ТБ данных. (очко блять!)
Мы не будем сейчас говорить о «хакерской атаке», факт которой еще нужно доказать, а опишем ситуацию с позиции того, что ресурсы компании SoftServe Украина открыли доступ к информации на носителях компании.
Реальное положение дел SoftServe на момент 01.09.2020:
— расшарили репозитории боле половины ongoing и завершенных проектов
— ssh ключи и пароли к third-party без проблем стали достоянием общественности
— расшарена ВСЯ электронная бухгалтерия и зарплаты компании как минимум с 2016 г. (дальше влом было копать)
— расшарены внутренние и заграничные паспорта ВСЕХ бывших и ВСЕХ действующих сотрудников компании, а также их детей
— расшарены прочие личные документы сотрудников (ИНН, свидетельства, счета и прочее)
— открыты завершенные и действующие контракты с клиентами, инвойсы и акты выполненных работ
это то, что более или менее имеет ценность и вес — всякое говно по типу нелицензионного ПО, презенташек, корпоративного видео и записи звонков ПМов мы не учитывали.
картинка не сохранилась в архиве
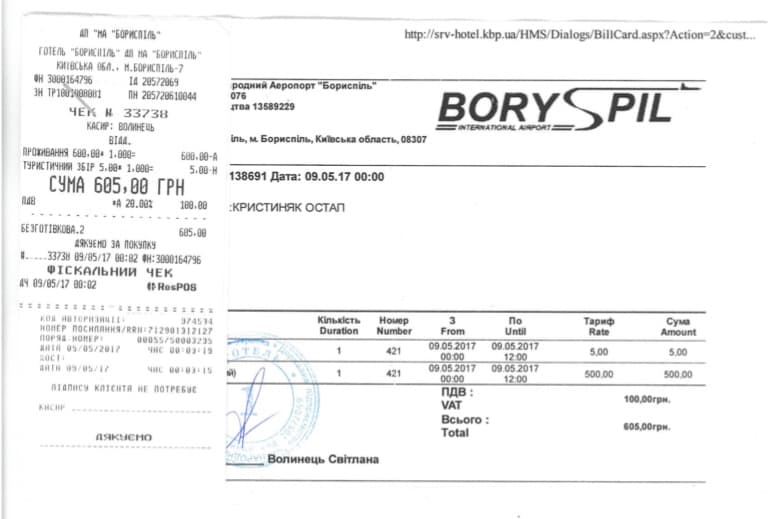
Также под раздачу попали паспорта иностранных граждан, которым не посчастливилось посещать офисы SoftServe в Украине.
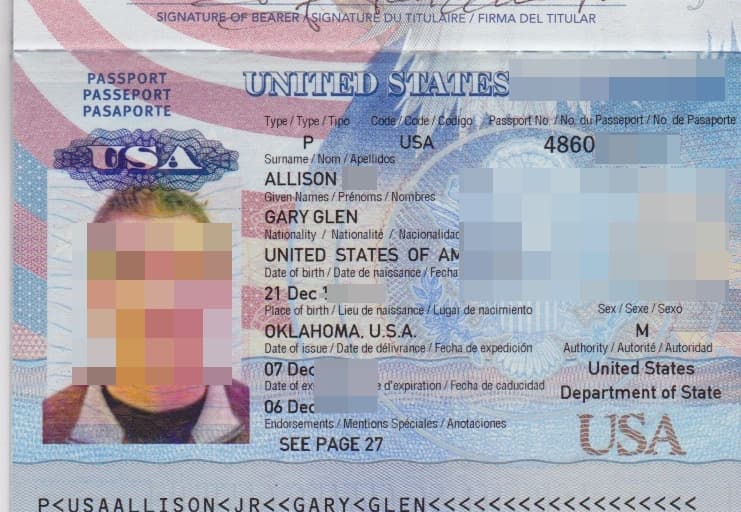
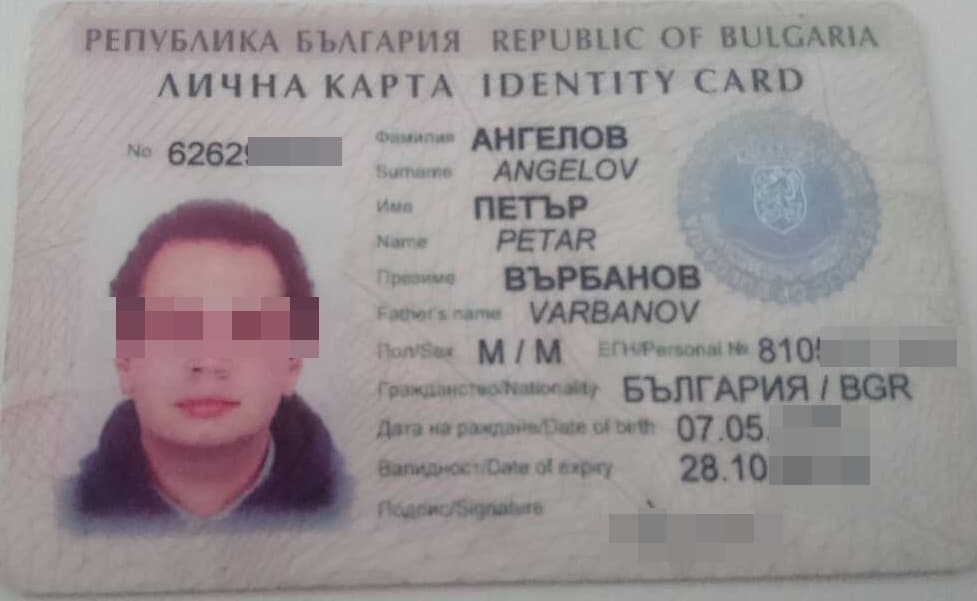
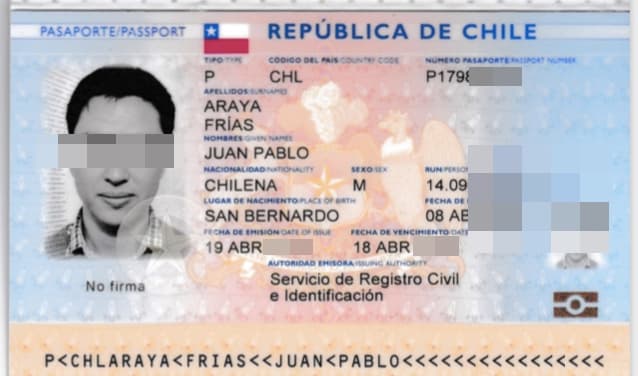
Такое чувство, что СофтСерв спецом собирал сканы паспортов, чтобы потом в дальнейшем перепродавать эти данные на черном рынке. Госдеп такое поведение не одобрит и должен надавать по щам.
А вот список САМЫХ КРУПНЫХ заафекченных клиентов, в чьи приложения и сервера был открыт черный вход, благодаря безалаберности и наплевательскому отношению со стороны руководства SoftServe:
— IBM
— Microsoft
— CISCO
— Panasonic
— Kony Banking
— Deutsche Bank
— Nordea
Исходных код приложений этих клиентов уже находится в свободном доступе. Банковские приложения отключены, клиенты в панике. И ознакомившись с исходниками пары проектов, можно смело сделать вывод, что SoftServe продает говнокод. С чистотой кода в компании уж очень всё плохо.
Браво! SoftServe продемонстрировал всему миру, что лучше не иметь дела с украинскими компаниями-разработчиками. Они это за 10 дней сделали лучше, чем весь наш ресурс за всё время. Знаете в чем еще цимес всей этой ситуации? — в их реакции. Зарубежным партнерам открыто ссали в уши, что «ситуация под контролем, ничего не случилось». А по истечении двух недель ВСКРЫЛАСЬ НАХУЙ СЛЕДУЮЩАЯ ПРАВДА: некомпетентное руководство компании просто пиздит и продолжает это делать!
А теперь по порядку, давайте проанализируем риторику заявлений со стороны Softserve:
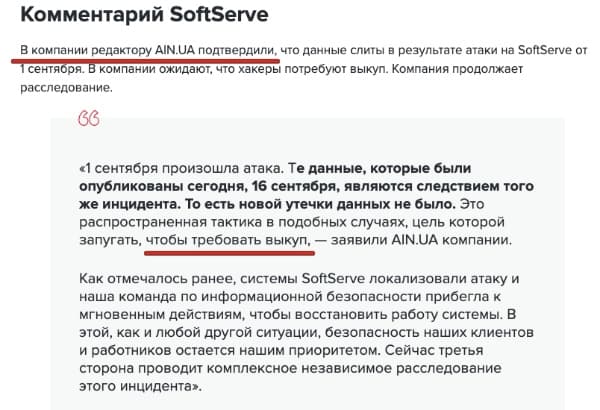
1.09
картинка не сохранилась в архиве
Редакция AIN.ua нашла конечно у кого спрашивать… надо было сразу на горячую линию PR-отдела звонить или сразу клянчить гонорар за демедж контроль.
Официальное лицо компании заявляет, что потеря почтового сервиса — это наибольшее влияние «атаки». И официально заявляет что клиентские данные не пострадали
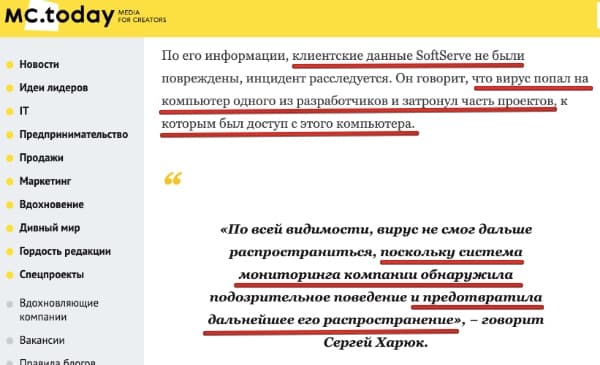
Вирус попал и заразил комп одного разраба, ага… касательно «система предотвратила дальнейшее распространение» — BULLSHIT! Единственное, что на тот момент сделало руководство галеры — это заставило своих рабов строчить жалобы на Twitter-аккаунт юзера FreedomF0x, который делился линками на слитую инфу.
В этом и заключалась вся проделанная «локализация пожара», о которой успешно отчитались… но
03.09
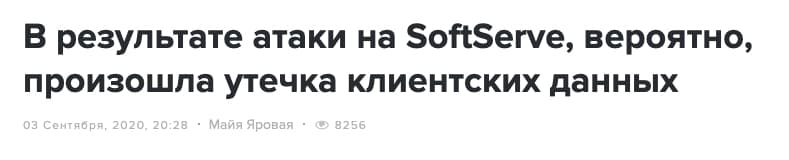
Ой, уже спустя 2 дня ВЕРОЯТНО что-то еще утекло в инет… а как же заявление ранее от вице-президента? Это говорит о двух вещах:
— никто нихуя по факту не делал
— руководство вообще дупля не стреляет что творится в компании
16.09
картинка не сохранилась в архиве
Отличный пример украинской айтишной журналистики, ведь зайти на сраный Линкедын и сравнить имя+фамилию+компанию наверное религия не позволяет, но инфоповод надо ж написать!
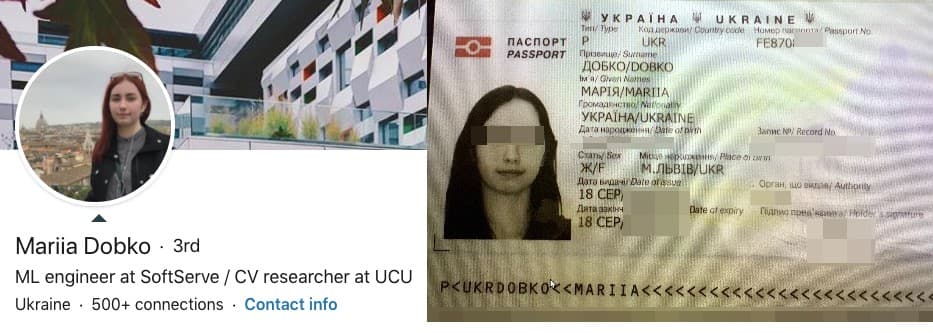
это ж блять так тяжело!
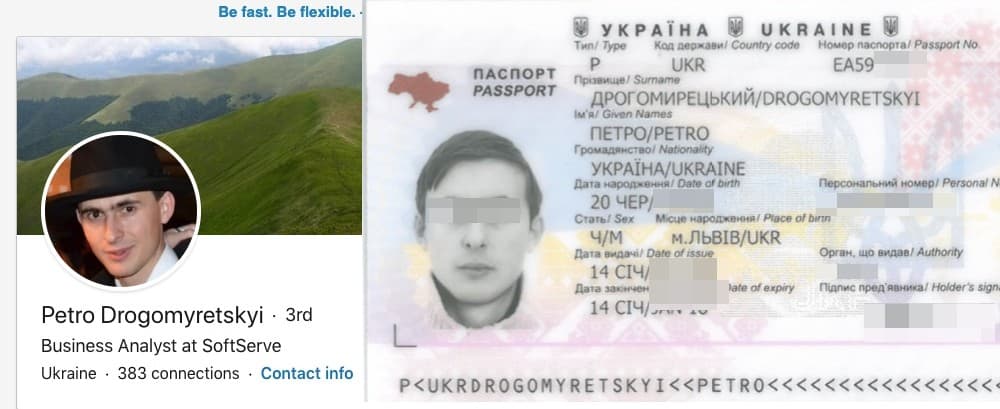
И что дальше делает AIN ? — правильно, снова спрашивает у лиц из Софтсерва о произошедшем, у тех самых, которые им же и всем спиздели про масштабы корпоративного факапа.
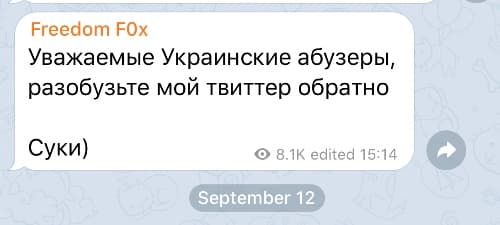
Ооооо да… зацените какой «выкуп» попросил тот, чей твиттер забанили на основании жалоб софтсерфовцев.
Теперь давайте посмотрим что по факту произошло на самом деле:
Неустановленное лицо случайно обронило флешку с неким кодом у здания SoftServe. Юный вайтишник из SoftServe по дороге на галеру радостно ее заприметил и забрал себе. Попив халявного чаю он на радостях запустил флешку на своем виндовом компе. В итоге таинственным образом папки локальных сервисов компании стали ВДРУГ открыты во внешний мир. Документация на рабов тоже не была должным образом защищена, как того требует законодательство Украины, и паки были просто расшарены на компах HR’ов — заходи кто хочет, качай кто хочет. Локальные репозитории проектов, бухгалтерия и ключи к удаленным серверам ВДРУГ увидели внешний мир. Так о какой атаке идет речь, если сама компания не заморочилась с безопасностью своих данных и ДЕРЖАЛА ПАПКИ ОТКРЫТЫМИ?!
01.09.2020 — когда в СМИ поступил первый сигнал о том, что у Софтсерва началась течка, НИКТО не предпринимал никаких действий с технической стороны. До 10.09.2020 большинство папок все еще находились в открытом доступе и успешно принимали всех желающих. В это же время топ-менеджмент компании рапортовал откровенную хуйню и пиздеж. А пан Тарас, основатель компании, продолжал торговать еблом на публику, и вести себя как ни в чем не бывало.
Тут стоит отдельно отметить, что Тарас Кицмей в 2019 году стал директором нашумевшей Ассоциации «ИТ Украины». Он пришел на смену Юрию Антонюку, который добровольно покинул занимаемый пост, потому что не мог совмещать управление своей компанией EPAM и вести ассоциацию. Пан Тарас напротив, забил болт на свое детище SoftServe, всецело переключился на публичную деятельность и выпячивание себя как олигарха западной Украины. Мы знаем как он(и) решают дела с полицией, ага.
Так вот, с 2018 года наш герой задался целью максимально увеличить упоминания себя в СМИ, украинской IT- и бизнес тусовке.
Он даже вошел (по факту — купил членство) в совет правления Европейской Бизнес Ассоциации (EBA), о чем успешно оттрубила прес-служба галеры: http://tvoemisto.tv/news/spivzasnovnyk_softserve_taras_kytsmey_uviyshov_do_rady_dyrektoriv_european_business_association_96992.html
Вылез на ютуб канале Президента Украины (на тот момент) Петра Порошенка: https://www.youtube.com/watch?v=w5EAhTURbqw
рассказывая какая индустрия креативная и какой сам он большой молодец
таки выбил себе место в ТОП-100 самых богатых украинцев: https://minfin.com.ua/ua/2019/04/13/37394132/
ну и короновал себя на трон директора той самой ассоциации: https://itcluster.lviv.ua/taras-kytsmei-ocholyt-asotsiatsiyu-ukraine-u-2019-rotsi/
Он также усиленно дрочил на место в рейтинге Forbes, и в благодарность пилил коллабы на их канале: https://www.youtube.com/watch?v=auCFIOthOLU
В общем дядька занимался всем чем только можно для продвижения бренда имени себя, но только не тем чем надо, чтобы его галера нормально функционировала. В 2019 SoftServe успешно отрапортовал, что прошел секьюрити аудит у одних «очень перспективных» ребят из сайберсесурити Украины — палевная конторка Berezha Security. Директор по безопасности всея СофтСерва Мыхайло Кропыва — успешно отрапортовал о предоставленном сервисе. Только теперь непонятно кто у кого отсосал в итоге. Есть только результат: SoftServe заглотнул по полной и идет ко дну. А руководство галеры изо всех сил продолжает делать красивую мину при говняной игре.
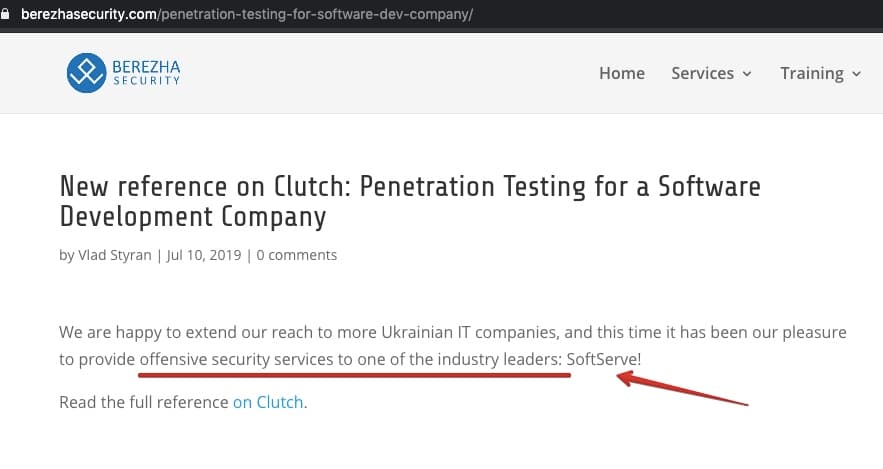
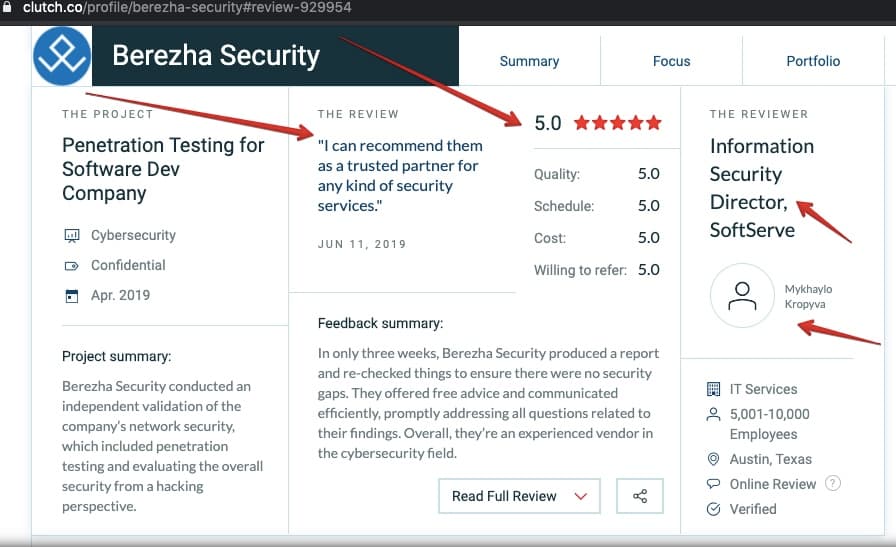
Есть непроверенная инфа, что одним из конечных бенефициаров «Бережа Секьюрити» является сам пан Тарас / SoftServe. То бишь они проходили аудит у самих себя, чтобы деньги остались «в семье». Это реально больше похоже на «схематехнику», нежели на здоровое ведение бизнеса. Зарубежные партнеры должны это по достоинству оценить!
ВЫВОДЫ — REVIEW:
1. Если вам не посчастливилось работать в SoftServe и вы там отметились хотя бы раз и давали документ — у нас для вас плохие новости. ВСЕМ без исключения бывшим и нынешним сотрудникам советуем подать коллективный или персональный иск на компанию SoftServe за распространение ваших персональных данных и документов.
Компания SoftServe грубо нарушала Закон Украины «Про захист персональних даних», если хранила их в открытых папках и в открытом виде.
Компания на одних только этих исках уже разорится, а ее легальная деятельность будет остановлена уже после нескольких обращений граждан в правоохранительные органы.
2. Думайте, когда даете личные документы рабовладельцам и погонщикам. Эта ситуация должна стать отличным толчком к тому, чтобы запретить галерам собирать личные данные и документы с работников. Ни одна частная галера не вправе от вас требовать делать скан вашего паспорта. Если хотят, то могут просто данные переписать, но остальные манипуляции — незаконны.
3. Весь ТОП-Менеджмент и руководство SoftServe должно быть уволено за некомпетентность и публичное вранье. Пускай возвращаются на свои предыдущие места в казино, пиццерии и рынки. В сфере информационных технологий им делать нечего, народ тупо просиживал штаны.
4. Тарас Кицмей несет персональную ответственность за инцидент, как руководитель, который не вникал в процессы компании и пустил всё на самотек. Также текущий директор ассоциации «IT Украины» не может продолжать оставаться на занимаемой им должности, так как он не смог/не может навести порядок в своей собственной компании. И/или банально не может совмещать эти две должности. Капитан тонущей галеры априори не может вести отрасль вперед и выступать лицом этой самой отрасли, когда его компания наплевательски относится к защите данных и проводит технический аудит безопасности только на бумаге. Единственное что остается — это сложить полномочия и уступить место другому кандидату до лучших времен (спойлер — которые не настанут уже!).
5. Компания SoftServe показала зарубежным клиентам, что не стоит связываться с нашими крупными аутсорcерами, где работает дофига непонятного сброда люда. Лицо украинского айти подмочено некомпетентным руководством компании. Остальные крупные члены ассоциации (EPAM, Ciklum, Luxoft, GlobalLogic) просто обязаны отблагодарить львовских друзей за такую подлянку и исключить их за несоответствие критериям, которые те сами же и выдвигали. Хотя есть мнение, что галера SoftServe не переживет этот и без того трудный 2020 год.
6. Всем пострадавшим клиентам будет разослана правдивая памятка о произошедшем, с детальным разбором о том что произошло, а не тот пиздеж, что им втирали представители SoftServe. После такой «славы» вряд ли кто-нибудь из именитых клиентов захочет вообще пользоваться услугами украинских софтварных компаний.
7. После пункта #6 — не забудьте обновить тестимониалсы на своем вебсайте.
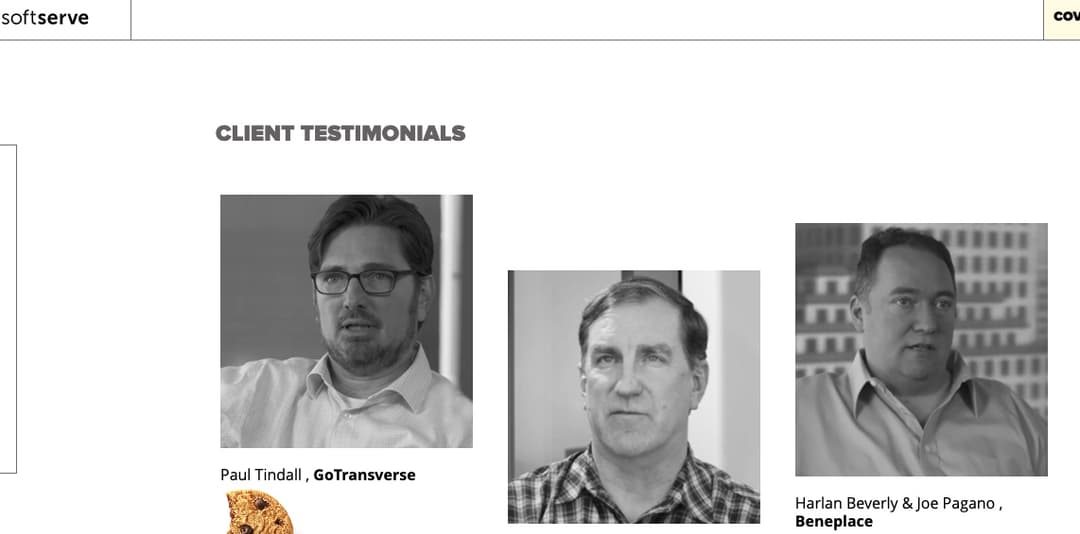
Наверняка ваши клиенты после новой инфы будут более красноречивы.
Ну и в завершение хочу сказать, что это будет наука всем остальным оставшимся на плаву галерам. Что не нужно из себя строить хитровыебанных специалистов, коими вы не являетесь, и не нужно ссать в глаза людям. Иначе вас выведут на чистую воду и надают защекоинов.
На текущий момент это пока вся информация которой можем поделиться (скрины/исходники). Выкладыванием на торренты пусть занимаются те, кому это интересно. Будем ждать официальных заявлений, реакции представителей компании и ассоциации, прежде чем окунуть их масштабами реально произошедшего пиздеца в ебаном Украинском IT.
Stay tuned.
UPD #1:
18.09.2020 в 09:30 утра, аккурат после того как Тарас пришел в офис и прочитал эту статью, началась DDOS-атака на ресурс. Сайт проколбасило до 11:15, но наш DevOps, в отличии от Софтсервовских, не дремлет.
Очень печально, что когда нечем крыть свой факап, вы тупо вкидываете тысячи долларов в дудос, чтобы скрыть правду от людей. В этот раз даже не заморачивались с конспирацией или заметанием следов, и команду «фас!» осуществляли прямиком из офиса компании в г.Днепр , :facepalm:
Ваш провайдер уже уведомлен.
По состоянию на 11:55 DDoS продолжается, уже подключился и львовский офис, суки.
UPD #2:
Благодарочка ребятам из DC8044 F33d за освещение проблемы в своем Telegram-канале!
картинка не сохранилась в архиве
по состоянию на 12:30 — небезразличные люди врубили ответочку охуевшему СофтСерву и положили их сайт такими же риквестами.
картинка не сохранилась в архиве
UPD #3:
13:00 — атака на ресурс прекратилась, работоспособность восстановлена в полном обьеме.
Благодарочка всем!
Коментарі (470)
Компания на одних только этих исках уже разориться
Бляяя…. рыба, ты ппц наивный. Это тебе не США.
Заказчики из США. Вполне могут поиграться в эти игры и раком поставить паскуд
Где, в наших судах? Блядь, аудитория ебаного деградирует на глазах.
В судах США, недоумок. к примеру cisco.
Дебил, ты видел, какие доки они подписывали в сша? Нет? Так и завали ебало. А суды в сша — дело очень долгое. Да и что они с банкрота-то возьмут? Кицмея в санкционный список?
Юр лицо то в АСАШАЙ, а твоё в белой жиже
И что ты с того юрлица, которое резко обанкторится, возьмёшь? Принтер и секретаршу?
Почитай начало треда чмоня, ты ко всему и обосрался
Чувак, ну я тоже далек от мысли, что софтсерв вот прямо все, скорее подсократятся, многое порежут, выкатят заафекченым кастомерам скидки, будут долго отмываться (возможно, ребрендинг проведут) и т.п. Но финты вроде банкротства «юрлица в США» — это практически гарантированный смертный приговор конторе, не тупи…
2 фантазера из мира айти решили выяснить, кто хуже знает юриспунденцию.
2. Думайте, когда личные документы, даете рабовладельцам и погонщикам. Эта ситуация должна стать отличным толчком к тому, чтобы запретить галерам собирать личные данные и документы с работников.
А теперь устройся на любую легальную работу без документов.
Что за детсадовские советы.
какие документы если ты ФОП? ты просто их показываешь (оригиналы) не давая в руки хрюшам, или другим мудням чтобы сканили
И паспорт просто показываешь, да?
именно, никогда паспорт не сканится при работе по акту-инвойсу
Тарас, иди изучи сначала украинское трудовое законодательство, а потом уже тут распинайся
Тарас? Я Зигмунд.
Если ты думаешь, что СЕО сюда приходять сраться по пустякам в камменты — то ты ещё больший долбоеб, чем я думал.
Назови галеры, которые с тобой так работали для начала.
Покажи паспорт
Нахуй иди
Чувак, с таким подходом ты нахуй пойдёшь, а не на галеры.
Майже всі компанії сканують документи, що за х.. несеш
сканируют у тех, кто не знает своих прав
и давать свой паспорт не представителям гос структуры — чревато
Давай названия галер, которые с тобой лично работали без сканов.
Glovo
Ракета
ГДЕ БЛЯДЬ СКАЧАТЬ ЭТИ 21 Тб???
6. Всем пострадавшим клиентам будет разослана правдивая памятка о произошедшем, с детальным разбором о том что произошло, а не тот пиздеж что им втирали представители SoftServe.
SOUKAAAAAAAAAAAAAA….
И кто это сделает? жук или рыба? У вас кости лишние есть в теле?
это уже началось 5го сентября
И? Кто напишет клиентам? Вы? Или некие мстители?
я уже написал 3 крупным компаниям из предоставленного списка.
что еще интересно? содержание писем? — скрины исходного кода их продуктов и описание, что это все лежало не прикрытым скопом вместе с деталями контракта.
Так выложи сюда. Или ссышься?
Свой адрес скрой, получателя оставь.
Выкладыванием на торренты пусть занимаются те кому это интересно
Типа, на торренты не выкладывам, но клиентам напишем. Смешно.
Тарас, перелогинься
выкладывание личных данных (чем занимался СофтСерв) — это уголовнонаказуемое деяние
а за рассылку писем с деталями факапа — ничего вислбловеру не будет
Ты таки ебанат, я тебе уже выше ответил, что никакие СЕО сюда ходить не будут заниматься хуйнёй. ЧСВ прикрути чуток, а то жопа лопнет.
Административка в Украине. Учи матчасть. Ты разницу между уголовкой и административкой сечешь?
Стаття 182 Кримінального кодексу України (далі – «КК України») передбачена КРИМIНАЛЬНА відповідальність за сам факт незаконного збирання, зберігання, використання, знищення, поширення конфіденційної інформації про особу або незаконна зміна такої інформації, крім випадків, передбачених іншими статтями цього Кодексу, у формі штрафу від п’ятисот до однієї тисячі неоподатковуваних мінімумів доходів громадян або виправними роботами на строк до двох років, або арештом на строк до шести місяців, або обмеженням волі на строк до трьох років.
еще будешь свою жопу тут за вялые хуи рвать или достаточно тебе сегодня защекоинов накидали?
На самом деле у нас ничего не украли, это такой трюк для привлечения внимания, чтобы больше народа о нас знали.
Ссылку в студию! Без ссылки на 21 ТБ это гавнопост.
Мамкин хакер, гуглить умеешь?
Да дайте ссылку уже
на телеграмі тому кілька сотень мб викладених, про ТБ даних ніхрена нема
Порно с Косик слили?
Автор сильно залучився на софт серв, особиста образа
КАМПЬЮТЫРЩИКИ !!!
Ни Кицмей, ни СС не потонут. Со стороны заказчиков к ним нет претензий, потому как заказчики черпают информацию не из говённого ебаненького, а из благородных СМИ, куда правильная информация льётся именно из СС.
Весь этот Рыбий вскукарек направлен на глупеньких читателей данного бложека.
Рыба, ну кому ты вешаешь про ознакомление с 21Т данных? Не смеши, шалунишка. 🙂
Ну и потом — заслуженные экономисты, не тонут!
Чао, дурачки 🙂
Ваша Светлая!
Ты вернулась! А я только сегодня тебя вспоминал 😘
Рыба, где названия галер, которые не сканят доки?
И где скрины писем, которые ты якобы отправил?
Или на словах ты — лев толстой?
Если не будет ни того, ни другого — следовательно, ты — обычный пиздабол.
Впрочем, как и ты
давай я сейчас тут перечень галер где работал опубликую, а ты через их линкедын попробуешь меня вычислить, ок?
по Киеву и Харькову небольшие шлюпки на 20-30 человек не сканят паспорта при работе с ФОПами.
Как ты заебал со своей бояркой пиздец, нахуяришься и пишешь.
Приходишь на работу, говоришь вот я фоп, акт договора услуг подписываешь, говорят мол нам нужны все ваши доки, ты такой, да идите в пизду, софтсерв вон тоже доки просит и что.
И договариваешься, что в случае необходимых вещей, сам все будешь оформлять и т.д.
Я джуном был, тоже устраивался мол вот доки, сейчас понимаю, что это хуйня. И лишний раз ними не светить, по факту когда надо даешь, нужную инфу (считай ты сам отвечаешь, что и как), а типо сделать скан абсолютно всех документов — это лишь просто, практика мол мы все сделаем за тебя, и налоги оплатим, и командировку организуем, но что блять мешает это сделать и включить тебя в процесс ?
Это как ебланы с софтсерва, под администратором запускают и дают добро на все ресурсы екзешнику