По случаю вирусной атаки бывший майкрософтовец Игорь Шаститко изошел говном на родину и Microsoft Ukraine
Как и следовало ожидать, вирусная атака вызвала положительный сайд-эффект — на поверхность повылазили всякие умники и чмошники, которые начали учить нас как жить. Не остался в стороне и сбежавший в Словакию пан Игорь Шаститко — бывший евангелист Майкрософта, aka «парень, который работает в Майкрасофт и на него молятся пол Украины Ит-шников». Как это часто бывает со сваливающими, Игорь, неблагодарная скотина, хоть и не без оснований, но перегибает палку и исходит говном на страну, где он вырос, выучился, и получил навыки, которые ему сгодились в процессе эмиграции в прекрасную Европу. Неблагодарный!
Что же пишет у себя в бложике Игорь Шаститко:
«Феерический факап «ИТ-нации», которая в реальности оказалась совсем не «ИТ нацией», а просто сборищем ремесленников-разработчиков «на галерах», способных писать код на заказ, но имеющих весьма отдаленное представление об ИТ в целом и безопасности в частности… Даже словацкое телевидение пнуло Украину, показав с утра в новостях сюжет с ремаркой типа “украинские специалисты не могут справиться с вирусом”…
История, как говорится, повторяется дважды – один раз в виде трагедии, второй раз – в виде фарса… В Украине произошел именно фарс с этим вирусом “Petya.A” – по другому никак нельзя назвать обрушение ИТ Украины более чем через месяц после основной волны аналогичных вирусов по всему миру и более чем через 4 месяца после того, как возможная уязвимость была пропатчена компанией Microsoft. А рекомендации по защите от подобных атак от Microsoft существуют уже более 10 лет в виде стратегии Defense-in-Depth.
И какие причины привели к данному фарсу в виде коллапса многих банков и учреждений из-за действий абсолютно банального вируса, возраст которого – более года и использующего в настоящий момент уязвимости 4хмесячной данности?
Дебилы, бл@
Только так можно на текущий момент охарактеризовать уровень CIO компаний, которые подверглись успешным атакам. Причем можно даже не детализировать – и так все ясно – достаточно сказать о том, что эти люди не сделали никаких выводов и телодвижений из крупных атак на мировые системы более месяца назад. И уже не важно, что стало окончательной причиной внедрения вируса – старые системы, отсутствие обновлений, действие пользователей, отсутствие той самой стратегии Defense-in-Depth – результат на лицо – никаких мер за целый месяц принято не было, вообще! Причем эти меры – ничего такого из ряда вон выходящего, что выходит за рамки включения тех или иных функций в ИТ-инфраструктуре компании (уже имеющихся «из коробки») и описанные в том же Defense-in-Depth.
Вторая часть – Вирус Petya и правильная комплексная защита от него и подобных следующих вирусов, которая должна была быть в каждой ИТ-инфраструктуре–то, что не сделали вовремя украинские CIO
Кстати, Defense-in-Depth достаточно часто рассматривался мной на различных докладах и выступлениях по безопасности и последний раз – 20 мая 2017 на «Стальном Бубне» – запись доклада здесь – https://youtu.be/4e2qwseGGNA?t=2m30s . Кстати, рекомендую обратить внимание на разницу в том, о чем сам доклад и почему он начинается именно с Defense-in-Depth.
Для Petya.A хватило бы соблюдения минимальных рекомендаций, в том числе таких, как firewall на всех ПК, закрывающий ненужные порты рабочих станций (они не серверы, и нечего «светить» портами, особенно непропатченными, даже в локальную сеть) и применение шаблонов и рекомендаций по безопасности, среди которых – и отключение уязвимых версий протоколов SMB. Ну заразились бы отдельные ПК, на которых пользователи открыли бы вредоносный файл – но это бы не приняло масштабы эпидемии, когда выносились целые сети таких вот «открытых всем ветрам» ПК. А еще большей загадкой для меня является то, каким образом связаны сети общего пользования в некоторых банках и сети банкоматов? Там что, пакетики в сети гуляют, как заблагорассудится и каждый внутренний пользователь теоретически, может добраться до каждого банкомата?
А рассказать сотрудникам о том, что открывать все файлы подряд и подтверждать запрос подсистемы безопасности – опасно – вообще запредельная задача для ИТ подразделений?! Не говоря уже о фильтрации ненужных почтовых сообщений и опасных файлов в них…
Но нет, украинским CIO – это не по силам, они там для другого сидят – пилить корпоративный/государственный бюджет на ИТ и делиться с таким же наемным руководителем этой компании. И, как мне кажется, ничего CIO этих компаний не будет (как говорится кум-сват-брат), зато если посмотреть на список атакованных компаний и сравнить его с вручением Best CIO Ukraine – и Ощадбанком в списке победителей – то хочется попросить организаторов публично отозвать эту номинацию, чтобы хоть кто-то из CIO прочувствовал, что все не просто так и ты не можешь быть “Best CIO”, если у тебя валится система. И, надеюсь, в следующем цикле отбора “лучших” – тема безопасности будет во главе угла с соответствующим аудитом – на наличие того самого Defense-in-Depth.
В реальности ситуация с Defense-in-Depth в крупном украинском предприятии выглядит примерно следующим образом (реальные данные).
Таблица требований Defense-in-Depth
| Уровень | Технологии |
|---|---|
| Данных | ACL/шифрование/классификация данных с RMS |
| Приложений | SDL, антивирусы, «бронирование» приложений и сервисов, App/Device Guard |
| Хостов | «Бронирование» ОС, аутентификация, управление обновлениями, FW, защита от вторжения (IDS), VBS, Device Guard |
| LAN | Сегментирование и изоляция (VLAN), шифрование (IPSec), защита от вторжения (NIDS) |
| Периметр | FW, контроль доступа, App FW, NAP |
| Физическая безопасность | Охрана, ограничение доступа, аппаратный контроль и аудит доступа, отслеживание устройств, камеры наблюдения |
| Люди, политики, процедуры | Документирование, тренинги, предупреждения и уведомления, наказания… |
Согласно проведенному опросу, службы безопасности, рекомендованные в Defense-in-Depth, реализованы в ограниченном объеме для каждого из уровней.
— Защита данных – отсутствует
— Защита приложений – отсутствует
— Защита хостов – реализованы 2 требования к защите (аутентификация, управление обновлениями) данного уровня из 8ми
— Защита локальной сети – 1 требование (VLAN) из 3х
— Защита периметра – 2 (FW, контроль доступа) требования из 4х
— Физическая защита – 3 (Охрана, ограниченный доступ, контроль) из 5
— Персонал, политики, процедуры – отсутствует
150-долларовые админы
Кадры решают все – это сказал фараон… Может, при «таких» CIO и хороших, инициативных и ответственных админах-исполнителях на более низких позициях, которые бы проявили инициативу и сами, еще в марте 2017 года, аккуратненько пропатчили бы системы и приняли остальные рекомендуемые меры – вируса не смог бы разгуляться в таких масштабах.
НО – таких админов в украинском ИТ просто не существует. Потому что «ИТ-псевдонация» вообразила, что только аутсорсеры-девелоперы могут зарабатывать нормальные деньги, толковый системный администратор же не стоит более 500 баксов, а в лучшем случае – и 150 баксов ему хватит. Что вызвало естественный отток из этого направления ИТ наиболее толковых специалистов – тех, кто хотел и умел переучиваться – они ломанулись в «devops» и прочие, смежные с лавками галер, позиции, присасываясь к денежным потокам аутсорса. Самые умные – плюнули на весь этот бедлам и просто уехали «на постоянку» в нормальные страны с соответствующим уровнем развития ИТ и пониманием места и стоимости ИТ-специалистов в современном мире.
На смену им в украинские компании пришли те, кто вдруг «внезапно» решил «уйти в ИТ» из «менеджеров» и прочих «по работе с клиентами» с редкими вкраплениями «молодой поросли» системных администраторов после ВУЗов (которые, ВУЗы, как бы не надували свои щеки – никаких системных администраторов даже в базовом представлении не готовят).
Кстати, о ВУЗах – имел тут возможность пообщаться с некоторым количеством «перспективных молодых сисадминов», которые заканчивают ВУЗ и многому научились – в направлении ИТ администрирования и т.п. на ведущих ИТ кафедрах украинских ВУЗов не рассказывают даже о теоретических основах ИТ-инфраструктуры, таких, как IT Infrastructure Optimization Model/IT Infrastructure Maturity Model, что, на мой взгляд, должно быть фундаментом знаний для любого, кто выходит из ВУЗа со специальностью типа «ИТ-специалист». О чем я? Да вот об этом – Модель оптимизации ИТ – http://bit.ly/CoreIOmod – хотя бы 8 часов лекций в план обучения можно добавить?
150 баксов – компании довольны, платить больше не надо, CIO репортят о внедрении новых систем для бизнеса, ИТ платформа продолжает быть лоскутной и дырявой – и всем хорошо. Было…
Когда тыкаешь носом в проблему – «Ок, проблемы есть, мы работаем, может привлечем кого-то со стороны, вот вас, например» – «75евро/час» – «сколько? Да вы что, мы таких денег в ИТ не платим!». Сейчас злорадно потираю руки, вспоминая разговор начала февраля…
Вывод только один – никакой украинской «ИТ-нации» не существует и не будет существовать еще долго. Сейчас есть какая-то «псевдонация» химерного вида с аутсорсерами, которые клепают код на заказ и считающими, что они держат Бога за бороду. Данная вирусная атака показала же полную несостоятельность Украины, как ИТ-страны.
Российский след
«Патриоты» сразу устроили истерику «это необъявленная ИТ-война», нас атакуют! Расслабьтесь – никакие спецслужбы не причастны напрямую к данной атаке, ибо она является фарсом по своему смыслу и содержанию. Если к этой атаке причастны ФСБ и прочие подразделения – то кроме как полным тотальным ФАКАПОМ и провалом такую атаку от ФСБ назвать нельзя. Почему? Да все очень просто – имея так отлично работающий механизм инфильтрации в чужую сеть – профакапить возможности многолетнего контроля и планомерного изъятия информации из зараженных сетей, которые предоставляла данная атака – могли только дилетанты-школьники, решившие, что номер их Bitcoin достаточно защитит их анонимность и они получат миллионы баксов и свалят на Карибы…
О чем я?! Если бы я, как сотрудник соответствующего подразделения ФСБ, планировал атаку и имел бы на руках подобный механизм вторжения – никогда ни за что я бы не шифровал файлы, я бы использовал дальше pass-the-hash, pass-the-ticket атаки для получения всех требуемых мне аккаунтов и спокойно и незаметно контролировал бы сети крупнейших компаний Украины без какой бы то ни было огласки. Годами! Потому что CIO и ИТ-персонал украинских компании в 90% случаев не то, что не готово к таким атакам, а даже не в курсе, что это такое и как защищаться.
И в таком случае ФСБ получало бы стратегическое преимущество вместо тактической «хулиганской» победы – представьте себе права Enterprise Admin’а в Ощадбанке? А в -энерго? А на Чернобыльской АЭС или в Аэропорту «Борисполь»? Вы можете читать базы, смотреть транзакции и, не дай бог (хотя я допускаю и такую возможность – объединение технологических и офисных сетей при украинском общем ИТ-пофигизме) управление системами навигации или контроля за «Укрытием»… Представили?
Так что либо ФСБ – идиоты (вообще-то, без обид, но в IT ФСБ таки идиоты — прим.ред.), либо «Путин всех переиграл», либо – украинский псевдопатриотический ИТ-бомонд опять прикрывает свою полную некомпетентность «войной».
Кстати, коллеги из СБУ – я бы все же проверил насчет pth/ptt зараженные Петей системы после ввода их снова в эксплуатацию во избежание описанного выше сценария. Нужны консультации – вы знаете, как меня найти. Нет, в Украину не поеду.
А хакерам-недоучкам остается сказать только – ВЫ ИДИОТЫ, ВЫ ТОЛЬКО ЧТО ПРОВТЫКАЛИ СВОЙ ШАНС ИМЕТЬ НЕОГРАНИЧЕННЫЙ НЕКОНТРОЛИРУЕМЫЙ ДОСТУП КО ВСЕМ РЕСУРСАМ ЦЕЛОЙ СТРАНЫ ГОДАМИ!!!
Феерический факап Microsoft Ukraine
Самый же большой факапер в данной ситуации – это Microsoft Ukraine. И не потому, что вирус поражает Windows, а потому, что данное региональное подразделение Microsoft в Украине не предприняло никаких действий по предупреждению угрозы и защите своих заказчиков (а пострадали крупные заказчики) от возможных будущих атак. Вот просто НИКАКИХ! Ни в тот момент, когда в марте 2017 вышел патч, который был настолько критическим, что о нем трубили все, кому ни лень, ни в тот момент, когда через месяц, в апреле 2017, вышел эксплоит на дырку, ни в мае 2017, когда пошла первая волна атак – ни в один из этих моментов Microsoft Ukraine не разродился ни коммуникацией к заказчикам, ни к обширной базе своих подписчиков на рассылки, ни какими бы то ни было семинарами или даже вебкастами – просто тишина… Зачем?! Действительно, Интернет, народ читает про вирус, вдруг сам додумается закрыть дырки. Не додумался.
Ах, нет специалистов соответствующего профиля в Microsoft Ukraine?! Серьезно?! Безопасность, которая является критическим аспектом в ИТ – никак не представлена в Microsoft Ukraine соответствующей позицией? И при этом компания позиционирует локальный офис в том числе и как инструмент для поддержки пользователей?! – Тогда грош цена такому инструменту, который за полгода никак не смог прореагировать на громадную потенциальную угрозу и палец о палец не ударил, не потратил ни тысячи маркетинговых денег, чтобы хоть как-то донести информацию и об угрозах, и о мерах противодействия им, до своих заказчиков (вот специально зашел в подписки и посмотрел на коммуникации от Microsoft Ukraine – НИ-ЧЕ-ГО).
Впрочем – ситуация тут во многом аналогична ситуации на украинском рынке ИТ в целом, которая описана выше. С ослепленностью носорога Microsoft Ukraine уже 5 лет прет вперед девизом «Девелоперс! Клауд!» и полным отрицанием необходимости работать с ИТ-специалистами в целом и с безопасностью – в частности. Чего стоит проведенное с помпой многодневное мероприятие для девелоперов по блокчейну, проведенное в Киеве – прямо как пир во время чумы. Можно было бы хотя бы 20% этих денег потратить на то, чтобы рассказать про WannaCry и прочую хрень с EternalBlue и методы противодействия, вплоть до Defense-in-Depth – с соответствующими трансляциями и распространением материалов, можно было вебкасты организовать, в течение 4х месяцев с соответствующей рекламной поддержкой. Ага, фиг там!
Особенно порадовало в разгар вирусной атаки сообщение в ФБ от менеджера Microsoft Ukraine по коммуникациям – «Ми працюємо! Триматиму в курсі справ.» – что, серьезно?! Афигеть, как оперативно сработали! Защитили! Даже перевода статьи месячной давности https://blogs.technet.microsoft.com/msrc/2017/05/12/customer-guidance-for-wannacrypt-attacks/ не опубликовали. Кстати, письма в массовых рассылках про угрозу и с рекомендациями – так и не появилось. На текущий момент 28.06.2017 12:00 молчит также и группа ФБ – Спільнота ІТ-фахівців Microsoft в Україні – https://www.facebook.com/ITproCommunity/ – постит только смешные гифки, у них же праздник и выходной – проблемы пользователей в праздник никого не волнуют.
Вторая часть – про что должен был рассказать, показать и научить всех своих заказчиков и клиентов Microsoft Ukraine – Вирус Petya и правильная комплексная защита от него и подобных следующих вирусов, которая должна была быть в каждой ИТ-инфраструктуре–то, что не сделали вовремя украинские CIO
«Девелоперс! Ажур! Все в облака!» – при этом сами сотрудники компании плохо себе представляют те угрозы, которые несет насквозь дырявая локальная ИТ-инфраструктура облачной инфраструктуре заказчика и какие затраты могут возникнуть в случае взлома (об этом тоже здесь – https://youtu.be/4e2qwseGGNA) и везде, где только возможно, об этом умалчивая. Мало того, они слабо представляют себе и тот момент, что имидж продуктов Microsoft после подобных атак катастрофически испорчен, и даже не важно, что локальный ИТ профакапил не меньше – выбор заказчиками следующих продуктов, в том числе и облачных – будет не в пользу Microsoft и продавать Azure и облачные сервисы Microsoft после такого факапа будет еще сложнее, как бы не рассказывали «продажники» о высокой защищенности облаков (что, на сама деле – тоже неправда).
Так что данная атака – самый крупный и тотальный факап Microsoft Ukraine за все годы его существования и громадная дыра в стратегии компании в целом. И можно сказать, что на Microsoft Ukraine и его бездеятельности – лежит большая часть ответственности за произошедшее. Хотя и не думаю, что они сделают из этого какие-то выводы, кроме того, что продолжат свои преследования «инакомыслящих».
И на этой ноте – хочу пожелать становления украинскому ИТ, после такой смачной публичной пощечины, думаю, некоторые таки задумаются про то, сколько реально стоит ИТ и почему не «рабы на галерах», а админы являются ИТ-специалистами и определяющей составляющей «ИТ-нации» и сколько им надо платить, чтобы подобное не повторилось. И учиться, учиться и еще раз учиться… Хотя я слабо представляю, как это будет делать “пересичный” украинский ИТ-администратор, который загружен по уши на работе текучкой (он же ИТ-дженералист по сути), денег на обучение у него нет (на 150 долларов – тут бы выжить), а Microsoft и прочие компании – “слились” из данного сегмента развития рынка. А отдельным ИТшникам – учитесь, развивайтесь, валите из этой страны, где ваши знания никто не оценит, туда, где есть реальный спрос и реальные задачи потому что, как мне кажется, весь этот шмон закончится просто очередным распилом бюджета…
Ах, да! Что делать?! Если срочно – просто снесите все (надеюсь, бекапы у вас есть) и установите начисто новую лицензионную Windows 10 со всеми обновлениями и влюченными сервисами защиты. Если данные важны и “потерпит” – дождитесь расшифровщика – скорее всего, учитывая объем атак – он появится. Для тех, кто еще не подхватил, но в зоне риска – обязательно следуйте рекомендациям Microsoft – https://blogs.technet.microsoft.com/msrc/2017/05/12/customer-guidance-for-wannacrypt-attacks/, научите своих пользователей ничего не запускать из Инета и удачи!
UPD 01: И, в дополнение, уже по комментам в Facebook на статью, хочу добавить замечательные слова, которые сказал Коля Бобух (сам я как-то поторопился с написанием статьи, так сказать, “на одном дыхании” писалась):
Также, я бы продлил логическую цепочку твоих рассуждений насчёт “АйТи нации” и “войти вайти” имени некоторых распиаренных в ФБ личностей. Страна нихера не производит _конечного продукта_ (т.е. от слова совсем). Кто не верит, пусть пересчитает в денежном эквиваленте украинские вещи на себе, софт на компе, гаджеты, авто в гараже, даже квартиры если подумать, строятся на 50% из импортных материалов и на 100% импортной техникой по импортным же технологиям. ИТ не может быть вещью в себе, как утверждают апологеты “ИТ нации”, это часть экономики, причём не самая большая (Испания например нихера не “ИТ нация”, но и уровень и оборот в бабле ИТ области там на порядок больше чем у нас, потому что и экономика больше). А если у нас государство не может обеспечить даже неприкосновенность права собственности, то о каком росте может идти речь 🙂
Это значит, что добавочной стоимости, которая может идти в том числе на ИТ – нет. Отсюда и квадратные глаза при более чем гуманных рейтах.
UPD 02: для интересующихся техническими деталями – пост на Microsoft Blogs о том, как Petya работает и рекомендации по защите – New ransomware, old techniques: Petya adds worm capabilities – https://blogs.technet.microsoft.com/mmpc/2017/06/27/new-ransomware-old-techniques-petya-adds-worm-capabilities/ »
Комментарий Ебаной редакции
Может по некоторым пунктам Шаститко и был прав, но… ложка к обеду дорога! Если пан Шаститко и правда всё прохавал и раздуплил, предвидя неминуемый крах, то где ж его пост из прошлого, где он говорит «Хлопцы, опомнитесь! Срочно проапдейте Винду и сделайте бекапы!». Но ничего такого не было. Так ведь бывших Майкрософтников не бывает? Да и рассылал ли Microsoft Ukraine какие-либо предупреждения юзерам за время работы там Игоря? Это вопрос. Если нет — Игорь лукавит.
Ну и далее, нельзя обойти стороной боянистую, но от этого не менее ебано-айтишную историю:
«И вот я стою в этом злачном магазине, а внутри всё разрывает смех!!! Я вдруг почувствовала себя такой «ненужной и убогой селючкой» (в кавычках, конечно). Потому что, если говорить, как есть — ничего, что я свои первые «Своровски» купила в Париже, просто так — как память о Лувре? А ничего, что я была одета в натуральные замшевые сапоги со вставками змеиной кожи? А ничего, что я хожу только в натуральном Wilson? А ничего, что у меня всё золото украшено брюликами? А ничего, что у меня крутой телефон? А ничего, что я не ношу ни каких часов кроме «Swatch»? А ни чего, что я не работаю, а просто сижу дома и занимаюсь чем захочу? А ничего, что я стригусь у модных парикмахеров? А ничего, что у меня вся косметика и парфумерия куплена в Sefora (Брокар — даже и рядом не стоял)? А ничего, что я живу в крутом районе? А ни чего, что у меня парень работает в Майкрасофт и на него молятся пол Украины Ит-шников? А ничего, что я еще тольком и сумки не распаковала после прогулок в Барселоне? А ничего, что еще утром я сдавала документы для поездки в Швейцарию на Новый год? и т.д…..»
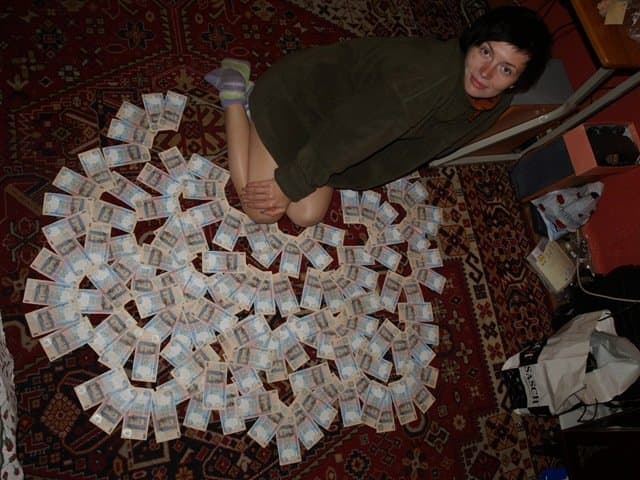
История про «парня из Майкрасофт» тогда попала на многие ресурсы, в том числе под заголовком «Забавное Microsoft ЧМО и его подруга». Может, Игорь поэтому и уехал в Словакию?
И вдовесок цитата от Игоря, расставляющая все точки над «i»:
В 2011 году я принял решение валить из Украины. В августе того года уже начались первые заварушки против Януковича и я понял, что ни к чему хорошему эта страна не придет. Впоследствии, Майдан подтвердил эти прогнозы.
Значит всё, что сказал Шаститко в отношении вирусной атаки на Украину можно смело множить на ноль по тарифу «неадекват». Также вопрос Игорёше — как он объяснит тот факт, что вирусная атака прошлась и по европейским странам? В том числе пострадали Дания, Испания, Великобритания. Там тоже «дебилы, бля»? Там тоже Майкрософт зафакапил? Ну дык об этом пусть пан Шаститко и напишет у себя в словацком фейсбучке, если не зассыт.
По материалам iwalker2000
По наводке Анонимуса
Коментарі (123)
Здесь могла бы быть Ваша реклама
Мама, папа, я в телевизоре
Вангую следующего Петю не в виде обновления Медка, а в виде обновления Виндоуз.
И Петю не с протянутой рукой, а затирющего все подряд нулями, птом единицами, а потом опять нулями.
По фотографии и цвету волос показалось, что это Максим из шоу 100500. Ах, чем заняты мои мысли…
все хуйня, пацаны, ТУТ строят очередную айтинацию https://news.tut.by/economics/549624.html
Ещё раз займёшь это место я тебя вычислю и добавлю за щеку, понял?
Нет смысла, т к уже закинул этому мисье за щёчку!
Весьма благодарен
УДОЛИ !!!!1111!1! СЕЙЧАСЖЕ 11!!1!!1
Каждый второй молится на тебя, а ты истерики закатываешь?! Не заставляй нас доставлять дискомфорт твоей подруге!
Пропиарили чмошника какого-то. Кто этот еблан и почему я должен выжигать об это глаза?
Потому что ты лох и чмо.
Страна должна знать своих героев.
Игорь Шаститко: «С 2005 года работаю на разных позициях в украинском офисе Майкрософт. Так, с 2008 по 2012 год работал экспертом по ИТ-инфраструктуре в департаменте стратегических технологий Майкрософт Украина».
Хотя, популярность ему придала тян, фоткающаяся с баблом и хвастающаяся парнем, на которого полУкраины айтишников молится. Да и, стоит признать, в его статье есть дельные замечания по вирусной атаке.
в основном он прав !
я еще понимаю государственные структуры где после совка мало что изменилось и зарплаты админам действительно 150 баксов !
Но бизнес — новая почта епицентры и др, не верю что там админам платят 100 баксов !
Действительно дебыли блять, только выебиватся могут
откуда вы лезете.. совка уже более 25-лет нет. Четверть века прошло, а вы еще марите каким-т осовком. Все что построили, в том числе и государство, это только наша заслуга. И дае если такой совок ебаный, то давай сноси все заводы, электростанции, гидроэлектростанции, шахты, здания культуры и прочее. Или оно хорошо жить на том что своей кровью и потом построили своетские гражадане, обеспечив тем самым почти всю нашу современную экономику и поплевывать на «совок» и верить в святой капитализм. Просто не будьте даунами, вы сами и есть совок, совок это не отдельное явление, мы/наши предки его построили потому что МЫ ТАК МЫСЛИМ, это наш менталитет и наша жизнь. Пока вы неосознаете что нету никакого совка, а есть только люди и эти люди пришли к квинт-эсенции в совке. Это то как мыслит и живет каждый, совок — это мы и мы это совок. Нихрена вы не перестрите, а бдуте только ширма капитализма наброшеная на костяк из социалистических идей.
чухонец ты прав !
совок еще не умер (к сожелению), умрет с последним свидетелем секты бесплатной колбасы
До речі! А шо з новою поштою? Скільки там був — бачив на робочих станціях Linux. Як вони заразилися?
А шо з новою поштою? Бачив у них Linux на машинах.
линукс крутят на виртуалке виндовс — извращенцы
«В Украине произошел именно фарс с этим вирусом “Petya.A” – по другому никак нельзя назвать обрушение ИТ Украины более чем через месяц после основной волны аналогичных вирусов по всему миру и более чем через 4 месяца после того, как возможная уязвимость была пропатчена компанией Microsoft. »
Ебанарий не может открыть любой отчет по Пете-Непете и прочитать, что EternalBlue/SMB — один из векторов атаки? Что на обновленные машины червь пролазил пиздя пароли mimikatz’ом?
Залупу на воротник себе пропатчь, говноед
Результат — налицо. «результат — на лицо» это cumshot ))) Жук необучаем
Сохранил орфографию автора.
Какая впизду орфография? Ты сам знаки препинания не поставил, долбоёбина
похуй на мудака, что с его телкой? она поярче пиздит
да и редакция мудаковата. что вам сделали фсб? нахуй вы их пнули? особенно так смело, на своем локальном сайтике?
чем вы лушче этого пиздюка? он говнит украину из словакии, вы говните фсбшников с украины, разницы между вами ноль.
Про ФСБ долго объяснять, читайте Латынину, обрывки здесь: http://echo.msk.ru/programs/code/1917574-echo/
Если в двух словах, то парни не на самом переднем краю добычи информации. Бывали казусы, когда ФСБшник по-старинке засылался (физически) в американский офис добыть инфу, возвращался в Москву довольный, а потом оказывалось, что все эти данные есть в публичном доступе на американских гос сайтах.
>Латынину
Это уже даже не червь-пидор, это вообще уже жук-пидор.
Вы бы критичнее относились к Латыненой, к сожалению она любит придумывать и преувеличивать.
Ага, особенно «эхо москвы» можно в качестве источника «правдивой» информации указывать )))
Шаститко норм чувак, нехуй пиздеть на него.
«Если пан Шаститко и правда всё прохавал и раздуплил, предвидя неминуемый крах, то где ж его пост из прошлого, где он говорит «Хлопцы, опомнитесь! Срочно проапдейте Винду и сделайте бекапы!». Но ничего такого не было. » — пиздеж, в тексте видос со сталевого бубна, где он 1 в 1 предвидел нынешнего Петю с мимекацами и шлюхами.
Итог: Шаститко — молодец, это с этим не согласен, тот хуй.
Шаститко, иди нахуй отсюда, виндомразь обоссаная.
Виндовз — самая уебанская конченая ОС в мире. Просто уебищная хуйня.
lol)0)))
75 евро\час??? ахуел сцука!!!
по сопатке веслом н-ннаа!!!
за 75 евро я воробья в поле загоняю.
Смотри, меня не загони себе за щеку.
Наркоман што ле?
По идее это не супер богатства. При условии что ты работаешь 40 часов в неделю , что маловероятно для мего крутых спецов, ты зарабатываешь 12к в месяц, т.е. 144к в год. Если ты живешь в развитой стране, там будут крутые налоги, где-то 30% с тебя побреют. Уже остается 8,5к в месяц, потом ты платишь за свою мажорную хату в мажорном районе, это будет где-то 1.5-2к в месяц, плюс расходы на тачку, похавать в мажорном ресторане, ибо тебе статус не позволяет кушать дома. И самое главное если у тебя совершенно безумная тян, которая вряд ли готовит и убирает (+уборщица дома?) , ты не такой уж и богатый человек. На эти бабки не так уж и много купишь сваровски и часов swatch.
Короче, сколько бы человек не зарабатывал, если он тратит деньги на говно и баба его сидит дома без дела и в интернетах хвалится всяким дорогим барахлом, ты такой же нищий холоп как и был.
Теперь ты догадываешься по чем нынче килограмм мозга стоит?) Вот нехуй было в школе за последней партой дрочить и ботанами всех обзывать. А теперь тихонечко сиди и завидуй тем, кто мозг выращивал в детстве)))
Все это херня. Тут новая волна пошла атак. Уже Wannacry но на .net-e. Так сказать для тех, кто не догадался о происходящем с первого раза. Так шо ребята держитесь там, что б не улететь в стратосферу. Кстати бьет он ровно по тем же конторам, которые были успешно атакованы Petya. Так что хош не хош можно делать выводы.
шастішка? — нехай шастить!